PHPの脆弱性とは?影響・リスク・対策を防災・BCPの視点でわかりやすく解説【2026年10月】
こんにちは。レスキューナウです。
2026年10月、Webサイトを動かすプログラミング言語「PHP」に、深刻度「緊急」の脆弱性が2件見つかりました。修正版が公開されるまでの間、レンタルサーバーやクラウドサービス、ECサイト、予約サイト、会員サービスなど、さまざまな分野のWebシステムで緊急メンテナンスや一時的な利用停止が相次いでいます。
「そもそもPHPって何?」「自社には関係あるの?」と気になっている方も多いのではないでしょうか。
本記事では、PHPの脆弱性で何が問題になっているのか、どんな影響やリスクがあるのかを、専門用語をできるだけ使わずに解説します。あわせて、PHPに限らず増え続けるサーバー攻撃・不正アクセスの動向と、防災・BCP(事業継続計画)の考え方を使った備え方もご紹介します。サイバー被害も「業務が止まる災害」のひとつとして、自社の備えを見直すヒントにしていただけますと幸いです。
▼ 企業を守る「危機管理」の基本については、こちらの記事で解説しています
▼ システム障害情報の配信もする「レスキューWeb」はこちら
この記事の目次[非表示]
- 1.PHPとは?Webサイトを裏側で動かすプログラミング言語
- 2.2026年10月に公表されたPHPの脆弱性(PHP2Shell)の概要
- 3.PHPの脆弱性は何が問題?「共通の建材に欠陥が見つかった」状態
- 4.PHPの脆弱性による影響とリスク
- 5.PHPだけじゃない!増え続けるサーバー攻撃・不正アクセスの最新動向
- 6.防災・BCPの視点で考えるPHP脆弱性への備え
- 6.1.1. 予告された脆弱性には「タイムライン」で備える
- 6.2.2. 「ハザードマップ」としてIT資産を棚卸しする
- 6.3.3. Webサイトが止まったときの情報発信手段を決めておく
- 6.4.4. 外部のWebサービスが止まったときの代替手段を決めておく
- 6.5.5. 備蓄品の入れ替えと同じく、アップデートは平時に
- 7.PHPの脆弱性対策チェックリスト
- 7.1.今すぐやること
- 7.2.PHP以外も含めて点検すること
- 7.3.平時から整えておくこと
- 8.PHPの脆弱性に関するよくある質問
- 9.まとめ:PHPの脆弱性も「災害」として備えよう
PHPとは?Webサイトを裏側で動かすプログラミング言語
PHP(ピー・エイチ・ピー)は、Webサイトを動かすためのプログラミング言語です。
私たちがWebサイトを見るとき、画面に表示されているのは「表側」です。その裏ではサーバーが、問い合わせフォームの内容を受け取ったり、会員のログインを確認したり、最新のお知らせを読み出してページを組み立てたりしています。この「裏方の処理」を担う代表的な言語のひとつがPHPです。
企業サイトやブログで定番の「WordPress(ワードプレス)」もPHPで作られています。しかし、PHPが使われているのはホームページだけではありません。
PHPで動くWebシステムの例 ・ホームページ・情報発信:企業サイト、オウンドメディア、自治体や団体のお知らせサイト ・ネット販売・予約:ECサイト、ネットショップ、飲食店や宿泊・施設の予約システム ・会員・顧客向けサービス:会員サイト、マイページ、問い合わせ・申込フォーム ・社内・業務システム:社内ポータル、勤怠・経費・受発注などの業務システム ・クラウドサービス:多くの企業が利用するWebサービスや管理画面 |
このように、普段使っているWebシステムの多くがPHPの上で動いている場合があります。「自社でプログラムを作っていないから関係ない」とは限らない点に注意が必要です。
2026年10月に公表されたPHPの脆弱性(PHP2Shell)の概要
2026年10月20日、PHPの開発チームが深刻度「緊急」の脆弱性2件の修正を予告し、日本時間21日深夜に修正版を公開しました。セキュリティ業界では「PHP2Shell」という呼び名でも報じられています。
・識別番号: ・深刻度: ・何ができてしまうか: ・対象: ・修正版: |
PHP 8.1以前は公式の更新が終了しているため、利用中のサーバー会社やベンダーに修正の提供状況を確認するか、新しいバージョンへの移行が必要です。また、修正版の公開前に技術的な詳細が流出しており、攻撃とみられる通信も報告されています。
PHPの脆弱性は何が問題?「共通の建材に欠陥が見つかった」状態
脆弱性(ぜいじゃくせい)とは、ソフトウェアの設計や作りに潜む弱点のことです。今回のPHPの脆弱性がどれほど大きな問題なのか、よくあるセキュリティの問題と比べながら、建物にたとえて見てみましょう。
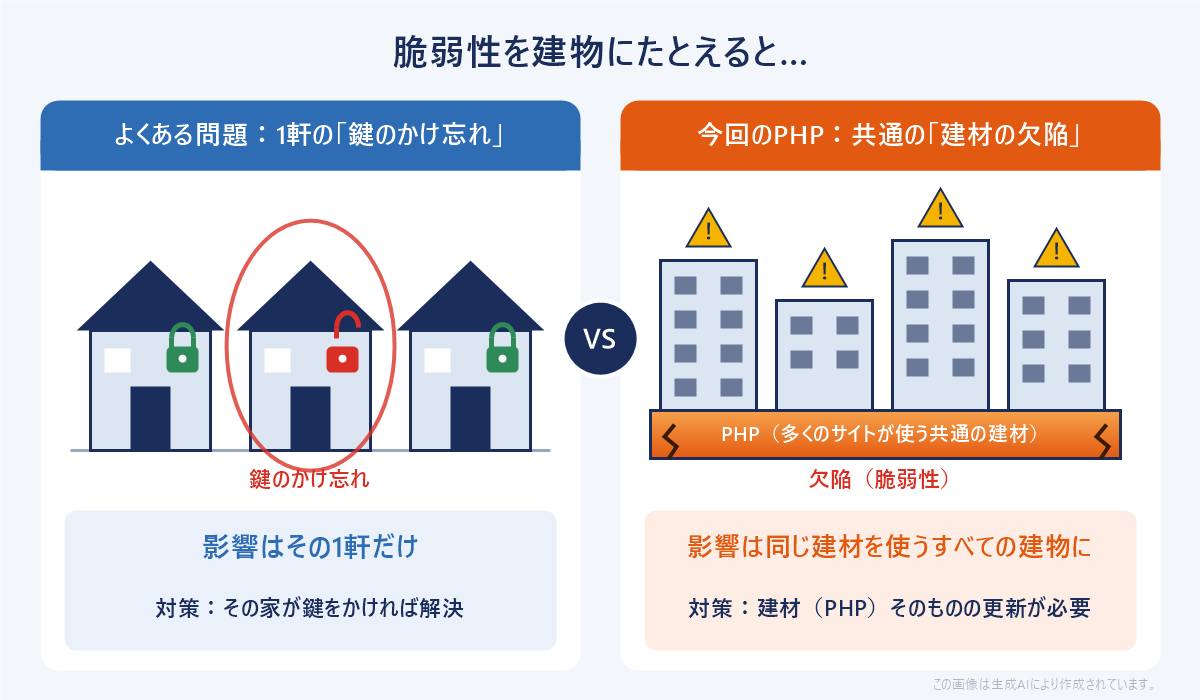 よくある問題は「1軒の鍵のかけ忘れ」、今回のPHPは「共通の建材の欠陥」
| よくある問題 | 今回のPHPの脆弱性 |
原因 | そのサイトだけの設定ミスやパスワード管理の不備 | 多くのサイトが使っている土台(PHP)そのものの弱点 |
影響 | そのサイト1つだけ | 同じPHPを使う世界中のサイト・システム |
対策 | そのサイトが設定を直せば解決 | PHPそのものを修正版に更新する必要がある |
つまり今回は、一軒一軒の鍵のかけ忘れではなく、多くのビルで使われている共通の建材(PHP)そのものに欠陥が見つかった、という状況に近いと言えます。
特に深刻なのは、次の3点です。
- ログインなしで攻撃できる:インターネットからアクセスできるだけで狙われる可能性があります
- サーバーを「乗っ取れる」レベル:攻撃者が好きなプログラムを動かせるおそれがあります
- 影響範囲が広く、古い環境ほど危ない:長年アップデートしていないサーバーも対象です
さらに今回は、修正版が出る前に詳細が流出しました。「弱点が知られているのに、まだ直せない時間」が生まれたことが、多くのサービスが急いで停止を決めた理由のひとつです。
PHPの脆弱性による影響とリスク
攻撃を受けてサーバーを乗っ取られた場合、次のような被害が考えられます。
- Webサイトの改ざん:偽の情報が載せられる、不正なサイトへ誘導される
- 情報漏えい:顧客情報や問い合わせ内容、会員データなどが流出する
- 社内システムへの侵入:サーバーを足がかりに、ランサムウェアなどの被害が広がる
- 踏み台にされる:自社のサーバーが他社への攻撃に使われる
- サービス停止:調査や復旧のため、長期間サイトを止めなければならなくなる
また、攻撃を受けていなくても止まることがある点も見落とせません。安全のために予防的にサービスを止める判断は、台風が近づいたときに鉄道が計画運休するのと同じ考え方です。
自社がPHPを使っていなくても影響を受ける
今回の大きな特徴は、あらゆる分野のWebシステムで、緊急メンテナンスや一時停止が一斉に起きたことです。自社のサイトが無事でも、自社が使っているサービスや取引先のシステムが止まれば、業務に影響が出ます。
- 受発注や在庫管理に使っているクラウドサービスに、ログインできない
- ネットショップの決済や予約の受付が、メンテナンスで止まる
- 取引先のシステムが止まり、注文や納品のやり取りが滞る
- お客さまからの問い合わせフォームや会員ページが使えなくなる
これは、災害時に取引先や物流が止まって自社の業務も止まる「サプライチェーンの寸断」と同じ構図です。サイバーの世界でも、自社だけ守れば大丈夫とは言えません。
PHPだけじゃない!増え続けるサーバー攻撃・不正アクセスの最新動向
今回のPHPの脆弱性は、決して特別な出来事ではありません。サーバーやWebシステムを狙った攻撃は、ここ数年で確実に増えています。
ランサムウェア被害は半期で過去最多に
警察庁によると、2026年上半期に報告されたランサムウェアの被害は123件で、半期として統計開始以来最多となりました。そのうち79件は中小企業で、規模を問わず被害が広がっています。被害組織への調査で分かった侵入経路は、VPN機器やリモートデスクトップなど、外部とつながる機器が多くを占めています。
また、警察庁が観測した脆弱性の探索などの不審なアクセスは、1日・1IPアドレスあたり1万3687件で、前年同期から50.7%増えました。インターネットにつながっている機器は、常に弱点を探されていると考えておく必要があります。(2026年9月公表・警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」より)
国内で不正アクセスによる情報漏えいが相次ぐ
2026年9月前後からは、国内組織で不正アクセスによる個人情報などの漏えいが相次ぎ、10月にはJPCERT/CCをはじめ、個人情報保護委員会、警察庁、IPAなど複数の機関が一斉に注意喚起を出しました。確認されている主な手口は次のとおりです。
- 既知の脆弱性を探して悪用する
- 設定ファイルやバックアップファイルなど、管理の不備を突いて情報を盗む
- 公開されているスマートフォンアプリを解析し、裏側の仕組み(API)を不正に操作する
- 公開しているWebサーバーに、遠隔操作用の不正なプログラム(Webシェル)を仕掛ける
一般向けのサービスだけでなく、社内向けの管理システムや分析ツールなど、「外の人は使わないはず」のシステムも被害に遭っている点が特徴です。(2026年10月9日更新・JPCERT/CC注意喚起より)
狙われるのは「基本の穴」
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、組織向けの1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」、4位が「システムの脆弱性を悪用した攻撃」でした。(IPA「情報セキュリティ10大脅威 2026」より)
これらの攻撃に共通するのは、まったく新しい高度な手口よりも、更新していないソフトウェア、外部に公開したままの機器や管理画面、弱いパスワード、委託先の対策不足といった「基本の穴」が突かれていることです。PHPの脆弱性への対応をきっかけに、自社の「穴」をまとめて点検することが大切です。
また、今回のように脆弱性の情報、修正版の公開、各サービスのメンテナンス情報が次々と出てくる場面では、必要な情報を素早く集め、判断につなげる力が問われます。これは、災害時の情報収集とまったく同じ課題です。
▼ システム障害情報の配信もする「レスキューWeb」はこちら
▼ 次々と変わる状況の中で、必要な情報を素早く集めたい方に。危機管理情報を専用のWeb画面に集約する「レスキューWeb」の資料はこちら
防災・BCPの視点で考えるPHP脆弱性への備え
最近のBCPでは、原因が何であっても「業務が止まる事態」全体に備える、オールハザード型の考え方が重視されています。その意味で、今回のような重大な脆弱性は、まさに「サイバー災害」です。防災の考え方に置き換えると、やるべきことが見えてきます。
1. 予告された脆弱性には「タイムライン」で備える
今回は、修正版を公開する日時が事前に予告されていました。これは、進路予報が出ている台風に似ています。防災の「タイムライン(事前防災行動計画)」のように、予告が出た時点で影響の確認と担当者・委託先への連絡、公開直後にアップデートや一時停止の判断、公開後に動作とログの確認と、「いつ・誰が・何をするか」を前もって決めておくことで、慌てずに対応できます。初動の考え方は、自然災害の「初動対応」とも共通しています。
2. 「ハザードマップ」としてIT資産を棚卸しする
防災の第一歩が「自分のいる場所の危険を知ること」であるように、サイバー対策の第一歩は、自社がどんなシステムを、どのバージョンで使っているかを知ることです。いざというときに「サーバーの管理は誰?」で時間を失わないよう、日頃から一覧にしておきましょう。
3. Webサイトが止まったときの情報発信手段を決めておく
Webサイトは、災害時に営業状況や安否情報を知らせる大切な手段でもあります。自然災害とサイバー被害が同時に起こる可能性もあるため、SNSやメール配信、別サーバーの簡易ページなど、代わりの発信手段をBCPに組み込んでおくことをおすすめします。従業員への連絡や安否の確認も、社内システムが使えない場合を想定し、「安否確認サービス」など社外の仕組みを含めて複数の手段を用意しておくと安心です。
4. 外部のWebサービスが止まったときの代替手段を決めておく
取引先が被災した場合に備えるのと同じように、業務に欠かせないWebサービスが止まった場合のやり方も決めておきましょう。
- 業務で使うクラウドサービスや外部システムを、止まると困る順に一覧にしておく
- 電話・メール・紙の受付票・表計算ソフトでの一時管理など、代わりのやり方を決めておく
- サービス提供元の障害・メンテナンス情報の確認先をまとめておく
- お客さまや取引先へ「受付を一時停止しています」と知らせる文面を用意しておく
5. 備蓄品の入れ替えと同じく、アップデートは平時に
非常食や水を定期的に入れ替えるように、ソフトウェアも定期的なアップデートが前提です。サポートが終わった古いバージョンを使い続けるのは、賞味期限切れの備蓄品に頼っているようなもの。今回のような事態では、修正版すら提供されない可能性があります。
PHPの脆弱性対策チェックリスト
今すぐやること
- 自社のWebサイトやシステムでPHPが使われているか確認する(WordPress、ECサイト、予約・会員サイト、業務システムなど)
- 使っている場合は、PHPのバージョンを確認する
- サーバー管理者・制作会社・レンタルサーバー会社に対応状況を問い合わせる
- 修正版へアップデートする(公式は「更新が唯一の完全な対策」としています)
- すぐに更新できない場合は、WAF(Webアプリケーションファイアウォール)などの暫定策や、一時停止を検討する
- 業務で使うクラウドサービスや取引先のシステムに、メンテナンスや停止の予定がないか確認する
- 直近のアクセス記録(ログ)に、大量アクセスや見覚えのないアカウントがないか確認する
PHP以外も含めて点検すること
- VPN機器やリモートデスクトップなど、外部とつながる機器のソフトウェアを最新にする
- 使っていない管理画面・機能・サーバーがインターネットに公開されたままになっていないか確認し、不要なものは止める
- 管理画面や業務システムのログインに多要素認証を設定し、使い回しや推測されやすいパスワードをやめる
- 使っていないアカウントや、保存期間を過ぎたデータを削除する
- 委託先・取引先のセキュリティ対策の状況を確認する
平時から整えておくこと
- IT資産(サーバー、サイト、ソフトとバージョン)の一覧を作り、更新し続ける
- 委託先との保守契約に「緊急時の脆弱性対応」が含まれているか確認する
- サポート終了が近いバージョンの更新計画を立てる(PHP 8.2は2026年12月31日にサポート終了予定)
- BCPに「サイバー災害」のシナリオと、連絡体制・判断基準を加える
- Webサイトや外部サービスが使えない場合の代わりの手段を決めておく
- 年に一度は、サイバー被害を想定した訓練(机上訓練でも可)を行う
PHPの脆弱性に関するよくある質問
Q. WordPressを更新すれば大丈夫ですか?
今回の脆弱性はWordPressではなく、その土台であるPHPそのものの問題です。WordPressの更新とは別に、サーバーのPHPを修正版に更新する必要があります。ECサイトや予約システム、業務システムなど、WordPress以外のPHPで動くシステムも同じです。
Q. 自社ではPHPを使っていません。関係ないですよね?
自社のサイトが対象外でも、業務で使っているクラウドサービスや取引先のシステムが、緊急メンテナンスで使えなくなることがあります。止まったときの代わりのやり方を決めておくことが、BCPの観点では大切です。
Q. レンタルサーバーを使っている場合も対応が必要ですか?
サーバー会社がPHPを更新してくれる場合と、利用者がバージョンを切り替える必要がある場合があります。ご利用中のサーバー会社のお知らせを確認しましょう。
まとめ:PHPの脆弱性も「災害」として備えよう
今回は、2026年10月に公表されたPHPの脆弱性について、その概要と影響、防災・BCPの視点での備えをご紹介しました。
- PHPは、WordPressをはじめ多くのWebシステムの裏側で動いている「共通の建材」のような存在
- 今回の脆弱性は、ログインなしでサーバーを乗っ取られるおそれがある深刻なもの
- あらゆるWebシステムで緊急メンテナンスが起き、自社が無事でも、使っているサービスが止まれば業務に影響が出る
- PHPに限らず、ランサムウェアや不正アクセスは増え続けており、狙われるのは更新漏れや公開したままの機器などの「基本の穴」
これらに共通するのは、「いつ、何が止まるか」を事前に想定し、止まったときの動き方を決めておくことの大切さです。
自然災害でもサイバー被害でも、「誰が」「何を基準に」「どう動くか」をあらかじめ決めておくことが、いざという時の混乱を減らします。そのためには、平時から必要な情報を素早く集め、判断につなげられる体制が欠かせません。レスキューナウでは、24時間365日体制の「危機管理情報センター(RIC24)」が収集した気象災害情報や鉄道運行情報、インフラ情報、事件・事故情報などを専用のWeb画面に集約する「レスキューWeb」をご提供しています。防災・BCPのお悩みは、「防災・BCP課題相談窓口」からお気軽にご相談ください。
本記事が、貴社のBCPを見直す際の一助となれば幸いです。
▼ システム障害情報の配信もする「レスキューWeb」はこちら
▼ 事業に影響のある危機情報を、リアルタイムで把握できる「レスキューWeb」の資料はこちら